Tim Kencang.in
Itinatago ng maikling link ang destinasyon at puwede itong abusuhin. Kaya tiwala ang pundasyon ng link shortener: kung nagdadalawang-isip mag-click ang bisita, mawawalan ng saysay ang ibang pakinabang. Bukas na ipinapaliwanag dito ang mga security layer namin, ang magagawa mo bilang may-ari ng link at kung paano ito masusuri ng bisita bago buksan.
Mga layer ng seguridad sa Kencang.in
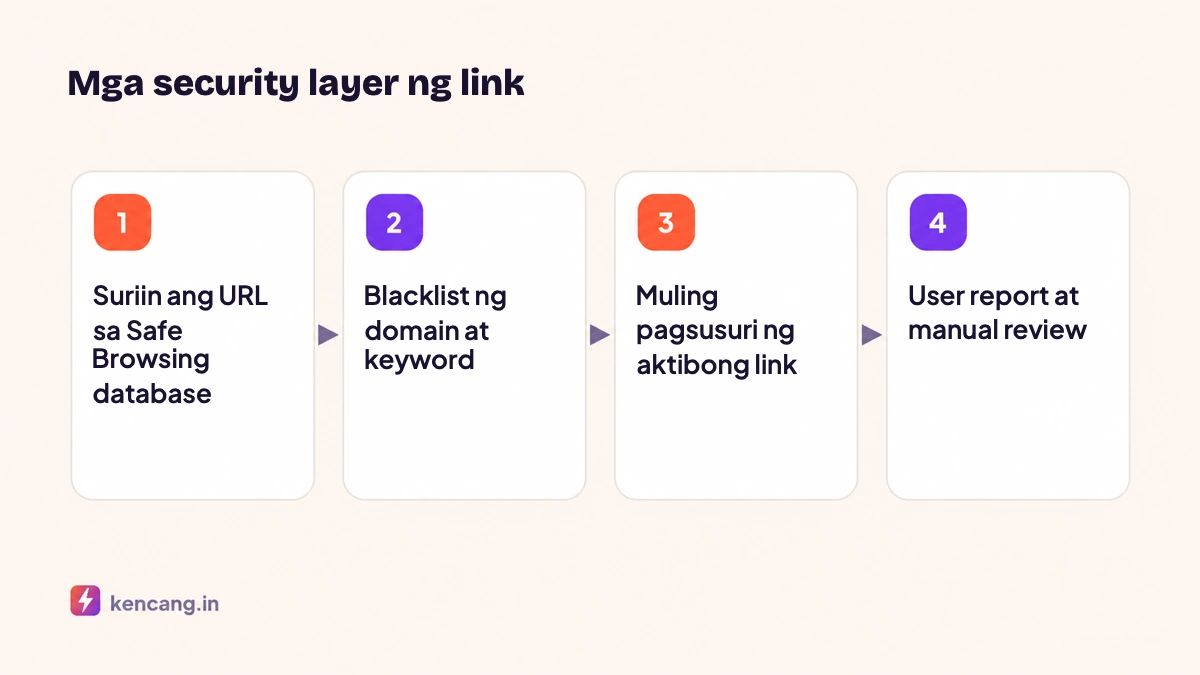
1. Pagsuri habang ginagawa ang link
Ang bawat destination URL ay sinusuri laban sa mga database ng pagbabanta, kasama Google Safe Browsing, na naglalaman ng mga kilalang site ng phishing at malware. Ang mga katugmang URL ay tinatanggihan at hindi puwedeng paikliin. Nalalapat din ang pagsusuring ito kapag binago ang patutunguhan sa pamamagitan ng dashboard o API.
2. I-blacklist ang mga domain at keyword
Nagpapanatili kami ng isang listahan ng mga domain at mga pattern ng salita na kadalasang ginagamit ng pandaraya. Tinatanggihan ang mga link sa naturang mga domain, at hindi pinahihintulutan ang mga alyas na nagpapanggap bilang mga kilalang brand para iligaw.
3. Muling pagsubaybay
Ang isang site na ligtas ngayon ay puwedeng ma-hack bukas. Ang mga aktibong link ay pana-panahong sinusuri, at ang mga link na ang patutunguhan ay nagiging malisyoso ay awtomatikong hindi pinagana, at ang mga may-ari nito ay inaabisuhan.
4. Mga ulat ng user
Sinuman ay puwedeng mag-ulat ng mga link sa pamamagitan ng page Ulat. Sinusuri ng team namin ang report, at ang link na mapatunayang lumalabag sa Mga Tuntunin & Kondisyon ay dine-delete kasama ang account ng lumabag kung kailangan.
5. HTTPS sa lahat ng link
Lahat ng kencang.in link at nakakonektang branded domain ay gumagamit ng HTTPS na may awtomatikong iniisyung certificate, kaya hindi masisilip o mababago ang redirect habang dumadaan ito.
I-verify ang mga link para sa mga bisita
Puwedeng makita ng nagdududang bisita ang destinasyon bago buksan: magdagdag ng simbolong + sa dulo ng isang link, halimbawa kencang.in/promo+, para magbukas ng preview page na may destination URL at public statistics kung enabled. Kaayon ito ng karaniwang payo sa seguridad na suriin ang link bago mag-click, gaya ng paliwanag sa Gabay sa CISA sa pagkilala sa phishing.
Ano ang puwede mong gawin bilang may-ari ng link
- Gumamit ng branded domain. Nakikilala ng bisita ang pangalan mo; tingnan ang artikulong branded domain.
- Tapat na alias. Dapat ilarawan ng alias ang destinasyon; nasa artikulong ito ang mga tip: custom alias.
- Itakda ang preview. Ilagay ang meta title, description at larawan para tugma ang preview card sa WhatsApp at social media sa laman ng page.
- Protektahan ang mga account. I-enable ang two-factor authentication (2FA) sa Settings > Security. Puwedeng gamitin ang na-hack na account para ituro ang mga link mo sa mapanganib na site.
- Protektahan ang API key. Itago sa environment variable at i-revoke ang hindi ginagamit na key; tingnan ang artikulong pagsisimula sa API.
- Gumamit ng password at expiration para sa sensitibong content; tingnan ang artikulong nag-e-expire na link at click limit.
Seguridad sa antas ng team
Sa Business plan, nakakakuha ang mga miyembro ng team ng hiwalay na mga karapatan sa pag-access. Magbigay ng mga karapatan sa pag-edit lamang sa mga nangangailangan nito, at suriin ang listahan ng miyembro sa pana-panahon. Tinutulungan ng log ng aktibidad na subaybayan kung sino ang nagbago sa patutunguhan ng link. Buong paliwanag sa artikulo pagtutulungan ng team.
Kung ang iyong link ay hindi pinagana
Makakatanggap ka ng email na may dahilan. Kung tingin mo ay may pagkakamali, halimbawa bagong linis sa malware ang site mo, makipag-ugnayan sa amin sa page ng contact kasama ang alias ng link. Susuriin namin muli at ia-activate kung ligtas.
Ang aming pangako
Hindi kami nagpapakita ng mga intermediary ad, hindi nagbebenta ng data ng pag-click, at nagpoproseso ng mga IP address saglit lang para sa geolocation at pag-iwas sa pang-aabuso. Ang mga detalye ay nasa Patakaran sa Privacy. Ang seguridad ay isang tampok na bihirang makita, ngunit ang bawat ligtas na pag-click ay isang garantisadong tiwala para sa iyong brand.
Mga karaniwang tanong
Paano malalaman ng bisita na ligtas ang kencang.in link?
Puwede silang magdagdag ng plus sign sa dulo ng link para makita ang destinasyon bago buksan. Puwede ring gumamit ng branded domain ang may-ari para makilala ng bisita ang pinagmulan.
Ano ang mangyayari kung ma-hack ang destination site ko?
Matutukoy ng regular na muling pagsusuri ang destinasyong naging mapanganib at awtomatikong idi-disable ang link, saka magpapadala ng email sa iyo. Kapag nalinis na ang site, makipag-ugnayan sa amin para iactivate muli.
Nag-iimbak ba ang Kencang.in ng mga IP address ng mga bisita?
Ang mga IP address ay pinoproseso lamang sa ilang sandali upang matukoy ang lokasyon at maiwasan ang maling paggamit, at hindi permanenteng iniimbak. Ang mga nakaimbak na istatistika ay naglalaman ng bansa, tinatayang lungsod, device, at browser.
Paano mag-ulat ng mga kahina-hinalang link?
Gamitin ang page ng Ulat at magsama ng link alias at maikling dahilan. Sinusuri ng aming koponan ang bawat ulat; hindi pinagana ang mga link na napatunayang lumalabag at puwedeng masuspinde ang account ng may kasalanan.