Tim Kencang.in
Gamit ang Kencang.in API, makakagawa, makakabasa, makakapagbago at makakapag-delete ang app mo ng maikling link, QR code at bio page nang hindi binubuksan ang dashboard. Ito ang panimulang gabay: paano kumuha ng key, request format at unang halimbawang mapapatakbo sa loob ng limang minuto. Nasa sumusunod ang kumpletong dokumentasyon ng bawat endpoint: page ng developer.
1. Kumuha ng API key
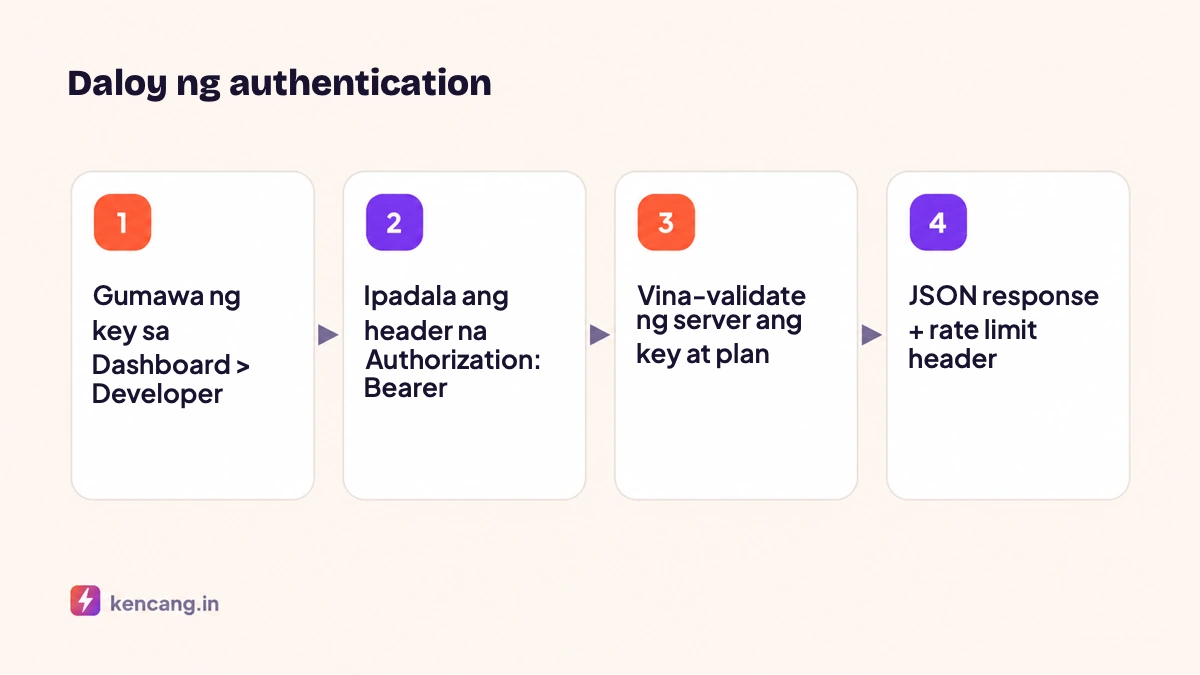
Mag-log in sa dashboard, buksan ang menu Developer (o Mga Setting > API). May isang master key ang bawat account, at puwede kang gumawa ng dagdag na key na may magkaibang pangalan para sa bawat app, para ma-revoke ang na-leak na key nang hindi naaapektuhan ang ibang integration. Available ang API access sa Pro at Business plan; tingnan ang mga limitasyon sa page ng presyo.
2. Authentication
Dapat may header ang lahat ng request na Authorization: Bearer YOUR_API_KEY. Sumusunod ang Bearer scheme sa RFC 6750. HTTP 401 ang response sa request na walang key o may revoked na key. Palaging magpadala gamit ang HTTPS; karaniwang itinuturing na na-leak ang key na ipinadala sa HTTP.
3. Request at response format
Tumatanggap at nagbabalik ng JSON ang API. Isama ang header na Content-Type: application/json sa POST at PUT request. May key ang bawat response na error: ang value na 0 ay nangangahulugang tagumpay, kung hindi ay may kasamang message na nagpapaliwanag ng problema. Suriin ang key na ito bago basahin ang ibang data. Sumusunod ang JSON format sa specification sa json.org.
4. Unang request: gumawa ng maikling link
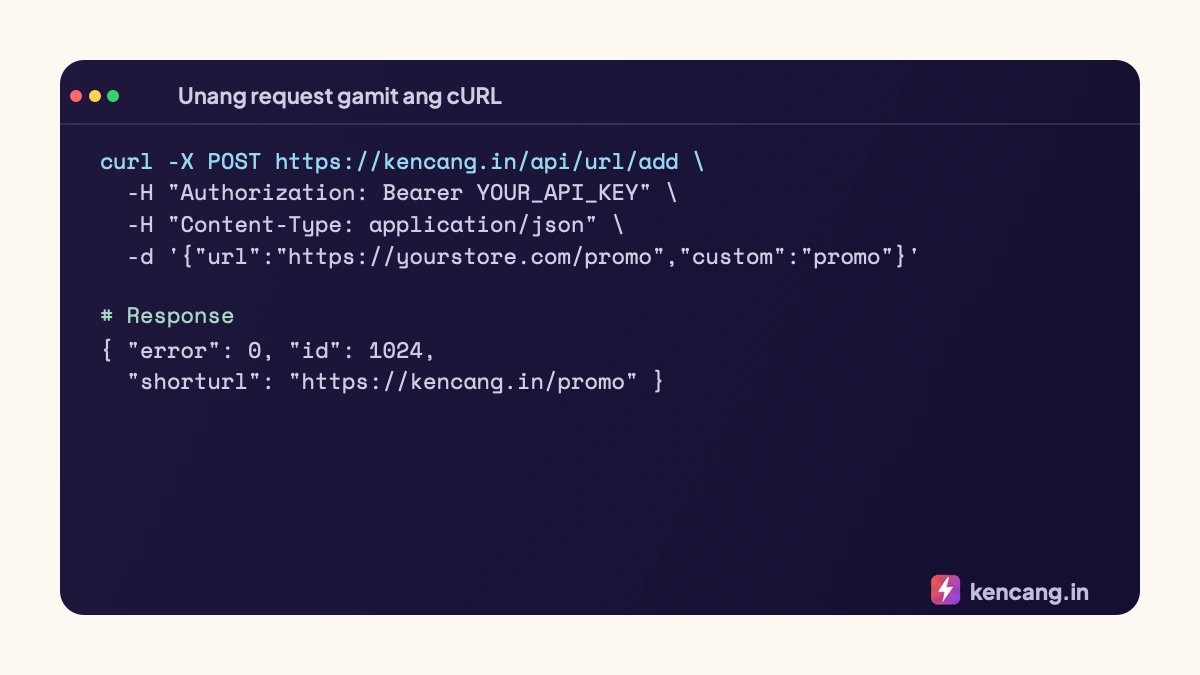
Mga parameter na karaniwang ginagamit sa mga endpoint ng paggawa ng link:
url(kinakailangan): Destination URL, dapat magsimula sa http:// o https://.custom: custom na alias. Kung walang laman, isang random na alias ay gagawin.domain: branded domain na verified sa account mo.password: proteksyon ng password.expiry: petsa ng pag-expire sa format na YYYY-MM-DD.type: uri ng redirect, halimbawadirectosplashpara sa mga custom na landing page.metatitle,metadescription: preview title at description.geotarget,devicetarget,languagetarget: targeting rules bilang array.
May laman ang response na id ng link at shorturl na handang ibahagi. I-save ang id kung kailangang baguhin o i-delete ng app mo ang link sa hinaharap.
5. Basahin at pamahalaan ang mga link
GET /api/urls: listahan ng mga link na may pagination (parameterpage,limit,order).GET /api/url/{id}: detalye ng isang link kasama ang maikling statistics.PUT /api/url/{id}/update: baguhin ang patutunguhan, alias, o iba pang mga setting.DELETE /api/url/{id}/delete: tanggalin ang link.
Available ang mga katulad na endpoint para sa mga QR code, bio page, campaign, domain, at pixel. Nagsusulat kami ng mga halimbawa ng code sa ilang programming language nang hiwalay sa artikulo paggawa ng maikling link sa API gamit ang PHP, Python at JavaScript.
6. Rate limit
May limitasyon sa request bawat minuto ang bawat plan. Ang mga response header na X-RateLimit-Limit at X-RateLimit-Remaining ay nagpapakita ng natitirang quota, at HTTP 429 ang natatanggap ng request na lumampas sa limitasyon. Tinalakay ang mga paraan para dito sa artikulong rate limit at error handling.
7. Mga gawi para sa seguridad ng API key
- Itago ang key sa environment variable o secret manager, hindi sa code repository.
- Huwag gumamit ng key sa browser-side JavaScript o ipinapamahaging mobile app; gumawa ng intermediate backend.
- Gumawa ng hiwalay na key kada app at i-revoke ang hindi ginagamit.
- Mababasa ang pangkalahatang rekomendasyon sa pamamahala ng secrets sa OWASP Secrets Management Cheat Sheet.
Susunod na hakbang
Kapag matagumpay na ang unang request, puwede mong i-automate ang paggawa ng link mula sa spreadsheet gamit ang Zapier at Google Sheets, o makatanggap ng real-time na mga abiso sa pag-click sa pamamagitan ng webhook at Slack.
Mga karaniwang tanong
Available ba ang API sa Libreng plan?
Available ang API access sa Pro at Business plan. May 60 request bawat minuto ang Pro at 300 bawat minuto ang Business. Kasama sa 7 araw na trial ng bayad na plan ang buong API access para subukan ang integration.
Paano kung ma-leak ang API key ko?
I-revoke agad ang key sa Developer menu at gumawa ng bago. Dahil magkakahiwalay ang mga key, hindi maaapektuhan ang ibang integration na may ibang key. Suriin din ang request log para sa kahina-hinalang aktibidad.
Sinusuportahan ba ng API ang paggawa ng mga QR code at bio page?
Oo. Bukod sa link, may endpoint para sa QR code, bio page, campaign, domain, pixel at statistics. Parehong Bearer authentication ang gamit ng lahat at nagbabalik ang mga ito ng JSON na may pare-parehong error at message structure.
Puwede bang tawagin ang API mula sa mobile app o browser JavaScript?
Mas mabuting huwag, dahil makikita ng user ang API key. Gumawa ng endpoint sa sarili mong backend na ligtas na nag-iimbak ng key at nagpapasa ng request sa Kencang.in API.